Le week-end de la Toussaint, des attaquants ont détourné une centaine de millions d'euros du compte propre de Crédit Mutuel Arkéa12. Il leur a suffi d'éléments d'authentification récupérés chez un prestataire, d'IBAN générés pour l'occasion et de la vitesse du virement instantané. Le 12 novembre, le président de la banque, Julien Carmona, a donné sa version aux Echos et à l'AFP. Le rôle de l'IA reste une hypothèse. L'attaque montre déjà qu'une détection à l'échelle humaine arrive trop tard quand un attaquant tient les clés d'un tiers et peut payer en dix secondes.
Ce qui est établi
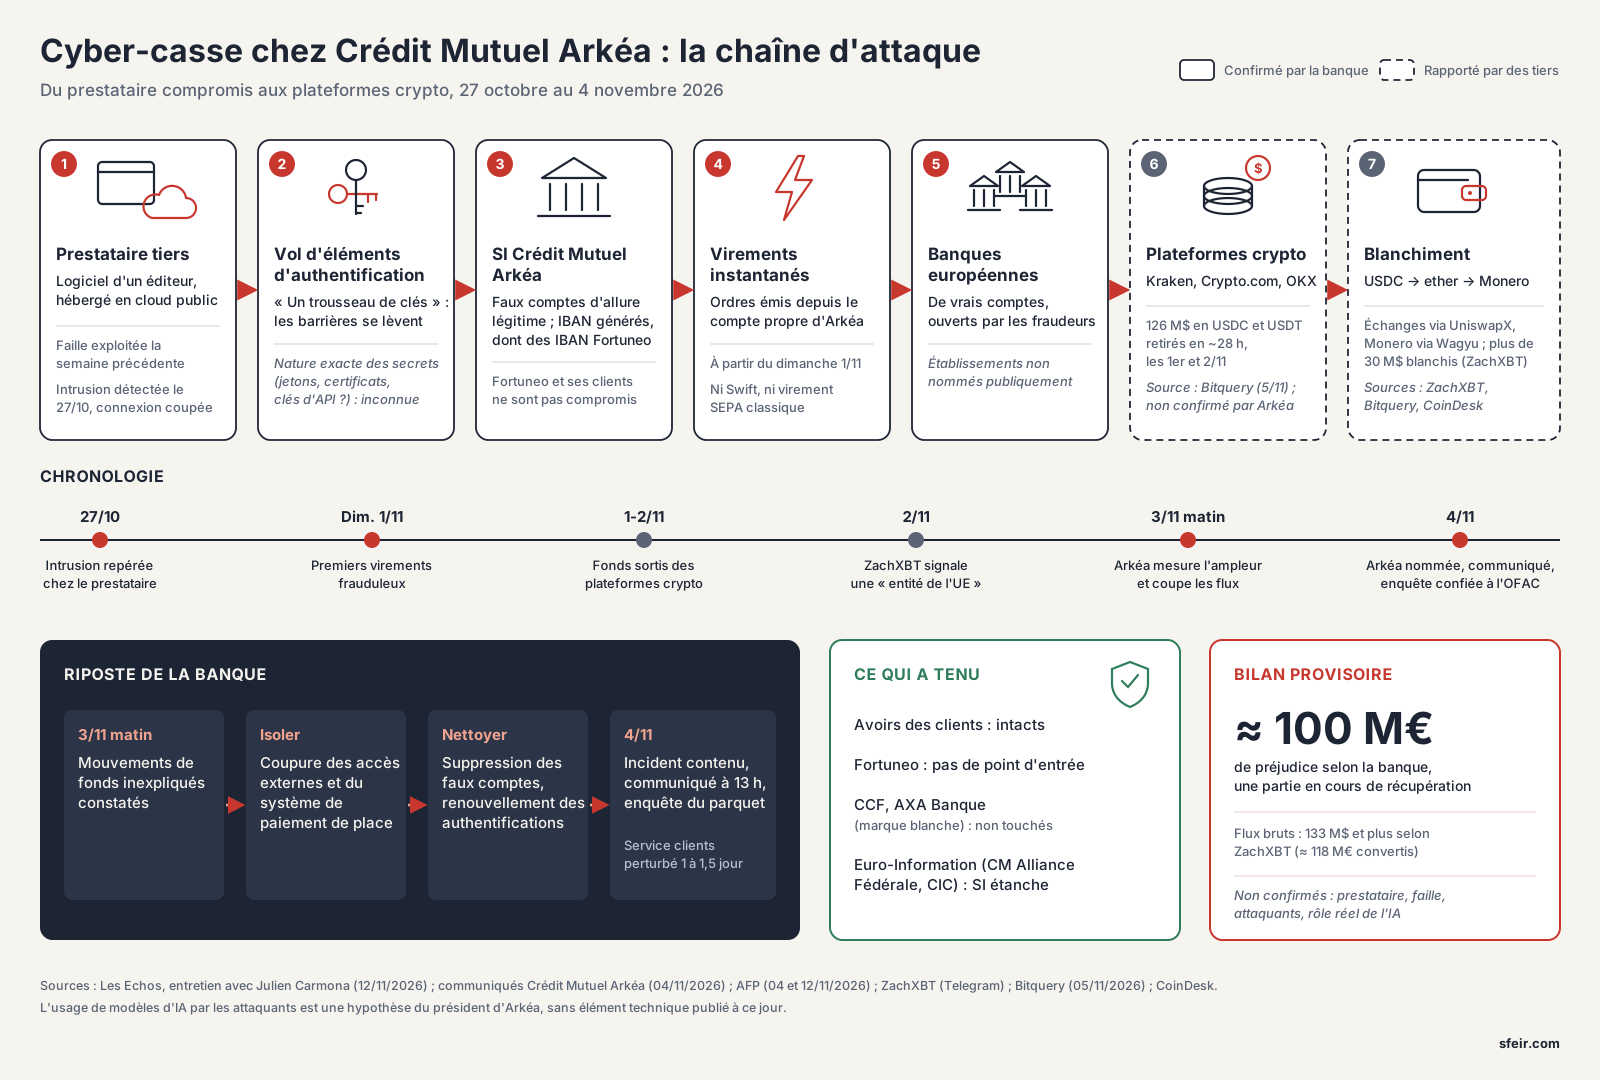
Le premier signal est venu d'un enquêteur blockchain. Le 2 novembre, ZachXBT écrit sur son canal Telegram : « An EU entity is suspected of losing $106M+ from multiple centralized exchange accounts yesterday (Nov 1). »3 Le 3 novembre, il relève l'estimation : « an additional $27M+ of CEX withdrawals by the illicit actor bringing the total to $133M+ »4. Le 4 novembre à 3 h 24, heure de Paris, il nomme Crédit Mutuel Arkéa5. La société d'analyse Bitquery a d'abord retracé 108,8 millions de dollars en USDC sortis de comptes chez Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre6. Sa version du 5 novembre compte 126 millions de dollars en 28 heures, dont la moitié environ convertie en ether dans les quatre premières heures ; une partie a ensuite fini en Monero. Bitquery relève aussi que douze des dix-sept portefeuilles destinataires avaient déjà reçu des versements de ces plateformes, le plus ancien depuis mai : les comptes ont été préparés de longue date. Tether a gelé 1,14 million d'USDT le 2 novembre au soir ; Circle n'avait gelé aucun USDC au moment de la vérification7.
Arkéa confirme l'attaque le 4 novembre par un communiqué diffusé à 13 h, complété à 17 h 30 par un second, rédigé en questions-réponses : « Contrairement à ce qui a pu être écrit, aucune "entrée" ne s'est faite par Fortuneo. Les attaquants sont passés par la plateforme d'un de nos prestataires et ont ainsi atteint le Crédit Mutuel Arkéa directement. » Sur le chiffre de 118 millions d'euros, la banque répond : « Nous ne confirmons pas ces informations et pouvons simplement valider l'ordre de grandeur. »1 Le même jour, la section cybercriminalité du parquet de Paris ouvre une enquête pour « atteinte à un système de traitement automatisé de données en bande organisée », confiée à l'Office anticybercriminalité (OFAC)8.
Le récit de Julien Carmona aux Echos2 et à l'AFP9, le 12 novembre, précise la mécanique.
- Le point d'entrée est un tiers. Le 27 octobre, Arkéa repère des indices d'intrusion chez un prestataire, coupe la connexion et prévient les autorités. « Mais à ce moment-là, rien ne nous permet de déceler que des éléments ont été récupérés chez ce tiers pour pouvoir ensuite entrer dans notre propre système d'information », dit Carmona à l'AFP9. Aux Echos, il décrit un logiciel d'éditeur tiers compromis, une faille exploitée la semaine précédente, et des éléments « de nature à compromettre les systèmes d'authentification » : « C'est comme s'ils avaient obtenu un trousseau de clés et que les barrières s'étaient levées. »2
- La fraude a été construite pour passer les contrôles. « Par un chaînage d'opérations extrêmement complexe, elle a consisté à créer des faux comptes, présentant toutes les apparences de comptes légitimes. »2 Des IBAN, dont certains au nom de la filiale Fortuneo, servent à émettre des ordres de paiement depuis le compte propre de la banque, par virement instantané. L'argent part vers d'autres banques européennes, sur des comptes qui sont, selon Carmona, « de vrais comptes bancaires, mais ouverts par les fraudeurs », puis vers des plateformes crypto9.
- La détection a pris deux jours. Les opérations démarrent le dimanche 1er novembre. Le mardi 3 au matin, la banque constate des mouvements de fonds inexpliqués. Elle coupe ses accès externes et son accès au système de paiement de place, élimine les faux comptes et change toutes les authentifications9. L'incident est déclaré contenu le mercredi 4.
- Le bilan reste provisoire. Le préjudice est « de l'ordre d'une centaine de millions d'euros »2, soit « 1 % des fonds propres » ou « l'équivalent d'un trimestre de résultats »9. Le montant dérobé au départ était plus élevé : une partie a été récupérée, une autre est en cours de récupération. Les clients ont subi « entre un jour et un jour et demi d'interruptions d'opérations », mais leurs avoirs n'ont pas été touchés. CCF et AXA Banque, qui utilisent les systèmes d'Arkéa en marque blanche, ne l'ont pas été non plus, ni le système d'information d'Euro-Information, qui sert Crédit Mutuel Alliance Fédérale et le CIC2.
Carmona décrit un incident inédit : « nous avons le triste privilège d'être les premiers à être victimes d'une cyberattaque de cette ampleur »2. Le précédent le plus cité reste la banque centrale du Bangladesh, qui a perdu 81 millions de dollars en 2016 via Swift, sur des ordres frauduleux de 951 millions10. Arkéa est le premier cas public de cette ampleur qui combine un prestataire compromis, des paiements instantanés européens et une sortie en crypto en quelques heures.
Ce qui relève de l'hypothèse
L'IA. Carmona l'avance aux Echos : « Il a été très probablement appuyé par des modèles IA de pointe. Sa rapidité et sa sophistication nous conduisent en tout cas à le penser. »2 C'est une conviction, sans élément technique publié. Le contexte la rend plausible. Le 7 juillet 2026, Claudia Buch, présidente du conseil de surveillance de la BCE, a écrit aux dirigeants des banques qu'elle supervise directement (lettre SSM-2026-0301, « Addressing AI-enabled cybersecurity threats ») : « Emerging AI models are capable of identifying software vulnerabilities and generating functioning exploits at unprecedented speed ». Elle leur demandait un plan d'action à remettre à leur Joint Supervisory Team avant le 31 octobre 202611. Carmona précise que ce plan a commencé à être mis en œuvre, avec une date d'application au 1er janvier2. En avril, Anthropic avait choisi de ne pas rendre Claude Mythos Preview généralement disponible et de le réserver aux partenaires de Project Glasswing12. Rien de public ne relie pourtant l'attaque à un modèle précis.
L'attribution. Carmona dit n'avoir « encore aucun élément probant sur l'origine des attaquants »2. ZachXBT, dès le 2 novembre, écarte la piste nord-coréenne : « I can say with a high degree of confidence it is NOT Lazarus Group based on multiple laundering indicators. »3 Le rapprochement venait d'un autre vol : le 29 octobre, environ 6,3 milliards de dollars ont été dérobés chez Binance, et le FBI l'attribue à TraderTraitor, un groupe nord-coréen rattaché à la mouvance Lazarus1314.
Le prestataire et le cloud public. Arkéa a communiqué le nom du prestataire aux autres banques, pas au public ; Carmona confirme qu'il utilisait un cloud public2. Le 14 novembre, Les Echos ont avancé un nom, sur la foi de plusieurs sources : un éditeur français de logiciels de conformité (souscription de fonds, vérifications KYC et LCB-FT) destinés à la gestion d'actifs, avec la filiale de capital-investissement de la banque comme porte d'entrée15. Ni la banque ni l'éditeur ne l'ont confirmé à ce jour. On aurait tort de voir dans le cloud public la cause de l'attaque : les éléments publiés désignent des secrets d'authentification et, selon Carmona, des « retards de mises à jour » chez les prestataires, pas l'hébergeur : la gestion du risque tiers est en cause.
Le montant. Deux chiffres circulent : une centaine de millions d'euros selon la banque, plus de 133 millions de dollars selon ZachXBT, que Le Télégramme a convertis en 118 millions d'euros16. Le premier est une perte nette provisoire, après récupérations ; le second mesure des retraits bruts observés sur les plateformes.
Leçon 1 : la surface d'attaque passe par les identités des tiers
Les attaquants n'ont pas forcé le périmètre d'Arkéa : ils sont arrivés avec des clés valides. C'est le schéma de SolarWinds en 2020, de MOVEit en 2023 et des vols d'identifiants de clients Snowflake en 2024 : on attaque le fournisseur ou ses secrets, et la confiance entre les deux systèmes fait le reste.
- Inventorier les identités non humaines que vos prestataires détiennent chez vous : comptes de service, clés d'API, certificats, jetons OAuth, avec leur portée et leur durée de vie. Le registre d'information de DORA recense les contrats, rarement les secrets.
- Révoquer par défaut. Arkéa a coupé la connexion avec le prestataire dès le 27 octobre, sans savoir que des éléments avaient été récupérés. La question à poser : quand un tiers est compromis, tous les secrets qu'il a pu voir sont-ils renouvelés, même sans preuve d'usage ?
- Donner aux tiers le minimum de privilèges, pour un temps limité. Parmi les mesures structurelles qu'elle soumet aux banques, la lettre de la BCE cite des principes zero trust, « including continuous verification of users, devices, applications, application programming interfaces (APIs) and service accounts »11.
Leçon 2 : la vitesse des attaques dépasse les fenêtres de détection humaines
Carmona l'admet : « Sans critiquer la réglementation sur le virement instantané, elle a pu accroître la vulnérabilité. »2 Depuis le 9 octobre 2025, le règlement (UE) 2024/886 oblige les banques de la zone euro à émettre des virements instantanés et à proposer la vérification du bénéficiaire17. Celle-ci contrôle que le nom correspond à l'IBAN. Elle ne détecte pas un compte bien réel ouvert par un fraudeur sous un nom cohérent. Manuel Valente, cofondateur de Coinhouse, résume le problème dans Allnews : « Le point de non-retour n'était donc pas le virement, mais la sortie du dernier intermédiaire capable de geler, et il a été franchi en quelques heures. »18
Un SOC qui s'appuie sur une revue humaine le lundi matin ne peut pas suivre un week-end de virements instantanés. Il faut des contrôles qui s'exécutent dans le flux :
- des plafonds et des règles de vélocité sur les comptes propres et les comptes techniques, pas seulement sur les comptes clients ;
- une détection d'anomalies sur les nouveaux bénéficiaires, les montants, la fréquence et les horaires, avec mise en attente automatique ;
- un circuit d'alerte déjà établi vers les banques réceptrices et les plateformes crypto. ZachXBT l'a écrit le 3 novembre, avant même que la banque soit nommée : « No proper incident disclosure has resulted in $30M+ being laundered away which could have been frozen by EU law enforcement. »4
L'IA a sa place côté défense. Dans son billet du 22 mai 2026, Anthropic rapporte que Mythos Preview a aidé une banque partenaire de Glasswing à détecter et bloquer un virement frauduleux de 1,5 million de dollars, après la compromission de la messagerie d'un client et de faux appels téléphoniques19. Le scénario diffère, puisqu'il visait un client et non le compte propre de la banque, mais le principe se transpose : un examen des flux en temps réel, à la vitesse de l'attaquant. La BCE pousse dans le même sens, à condition d'un déploiement « with appropriate governance, validation and human oversight »11. Ces outils doivent travailler en temps réel, pas sur des rapports produits le lendemain.
Leçon 3 : défragiliser, c'est d'abord du patching et de la segmentation
Une faille chez un éditeur, exploitée la semaine précédente : le scénario est banal. Carmona cite « des failles de sécurité, des retards de mises à jour » chez les prestataires comme des éléments de vulnérabilité, « même avec un contrôle interne et externe strict »2. La lettre de la BCE demande d'« accelerate vulnerability and patch management at scale », en priorité sur les actifs exposés à Internet et les logiciels tiers, et de reporter les dispositifs de remédiation rapide dans les contrats et les SLA des prestataires11. C'est la logique de la défragilisation : réduire le temps entre la faille connue et la faille corrigée, y compris chez les autres.
L'incident montre aussi ce qui a fonctionné. Fortuneo, les partenaires en marque blanche et Euro-Information n'ont pas été touchés : Carmona parle de « deux systèmes d'information totalement étanches et autonomes »2. La segmentation a borné les dégâts. Quant à la taille, il l'écarte : « Le fait d'appartenir à un plus grand groupe ne paraît pas être un facteur de sécurité, comme l'a montré la récente attaque qui a ciblé Binance. »2
Leçon 4 : la communication de crise fait partie du dispositif
Arkéa a choisi de ne parler qu'une fois l'incident maîtrisé. « Nous avions le choix soit de communiquer lorsque l'incident était encore en cours, soit lorsque nous étions absolument certains qu'il était maîtrisé. Nous avons fait le deuxième choix, et je pense que c'était le bon. »2 Entre-temps, un enquêteur crypto a nommé la banque avant elle, et la presse a d'abord mis en cause Fortuneo, à tort1. La blockchain est publique : l'information sort de toute façon. Un plan de crise doit prévoir un message factuel dans les heures qui suivent, même partiel, et une alerte immédiate aux intermédiaires capables de geler des fonds.
Réglementation : le cadre existe, l'exécution est en retard
Le règlement DORA s'applique depuis le 17 janvier 2025 et encadre le risque lié aux prestataires TIC. La BCE rappelle dans sa lettre que ses exigences « remain highly relevant and valid »11. Carmona juge que DORA « est une bonne réglementation » et que, peut-être, les réglementations « doivent être encore durcies »2. En France, le projet de loi Résilience, qui transpose NIS2, la directive REC et le volet DORA, a fini son examen à l'Assemblée nationale le 10 novembre, avec deux ans de retard sur l'échéance européenne ; le vote solennel est prévu le 17 novembre20. Carmona reconnaît surtout que ce type d'attaque « n'avait pas été anticipé, à ma connaissance, par les établissements, ni les autorités de contrôle »2. Le stress test cyber mené par la BCE en 2024 portait sur la réponse et la reprise après une attaque grave contre les systèmes centraux, pas sur un siphonnage par paiements instantanés21.
Ce qu'il faut retenir
- Cartographiez les secrets détenus par vos tiers, pas seulement vos contrats, et testez leur révocation complète en cas de compromission d'un prestataire.
- Appliquez aux comptes propres et techniques des contrôles de paiement au moins aussi stricts que pour les clients : plafonds, vélocité, nouveaux bénéficiaires, mise en attente automatique le week-end.
- Mesurez en heures votre délai de détection sur un flux de paiement et comparez-le au temps qu'il faut aux fonds pour sortir de l'écosystème régulé.
- Réduisez le délai de correction des logiciels tiers exposés et écrivez-le dans les contrats.
- Exercez une crise « tiers compromis, virements instantanés, crypto » avec la direction, le juridique, la communication et vos banques correspondantes.
- Utilisez l'IA en défense dès maintenant, pour la détection et le tri des vulnérabilités, sous supervision humaine, comme le demande la BCE.
Sources
- Crédit Mutuel Arkéa, communiqué de presse « Informations complémentaires suite à l'attaque dont le Crédit Mutuel Arkéa a été victime », Brest, 4 novembre 2026, 17 h 30. cm-arkea.com
- Krystèle Tachdjian et Ingrid Feuerstein, « "C'est comme si les assaillants avaient obtenu un trousseau de clés" : le président de Crédit Mutuel Arkéa livre son récit de la cyberattaque », Les Echos, 12 novembre 2026. lesechos.fr
- ZachXBT, « Community Alert », canal Telegram Investigations, 2 novembre 2026. t.me
- ZachXBT, « Update », canal Telegram Investigations, 3 novembre 2026. t.me
- ZachXBT, « Update 2 », canal Telegram Investigations, 4 novembre 2026 (02 h 24 UTC). t.me
- CoinDesk, « ZachXBT names French bank Crédit Mutuel Arkéa in $133M crypto exchange theft », 4 novembre 2026. coindesk.com
- Bitquery Research (Gaurav Agarwal), investigation « EU 106M crypto theft », chiffres on-chain vérifiés le 5 novembre 2026. bitquery.io
- AFP, « Crédit Mutuel Arkéa : cyberattaque pour près de 100 millions d'euros, enquête ouverte », reprise par Yahoo Finance, 4 novembre 2026. fr.finance.yahoo.com
- AFP, « Arkéa : le président décrit une cyberattaque "inédite en termes de sophistication" et de "technicité" », 12 novembre 2026, reprise par Fortuneo Bourse. bourse.fortuneo.fr
- Fortune, sur le vol de 81 millions de dollars à la banque centrale du Bangladesh, 15 mai 2016. fortune.com
- BCE, supervision bancaire, lettre SSM-2026-0301 « Addressing AI-enabled cybersecurity threats », signée Claudia Buch, 7 juillet 2026. bankingsupervision.europa.eu
- Anthropic, « Project Glasswing », 7 avril 2026. anthropic.com
- CNBC, « Binance resumes withdrawals following $6.3 billion hack », 31 octobre 2026. cnbc.com
- The Record, sur l'attribution par le FBI du vol de Binance à TraderTraitor, novembre 2026. therecord.media
- Krystèle Tachdjian, « Cyberattaque : ce prestataire externe par lequel les hackeurs ont accédé au coffre-fort d'Arkéa », Les Echos, 14 novembre 2026. lesechos.fr
- Euronews, « Crédit Mutuel Arkéa victime d'une cyberattaque : 118 millions d'euros auraient été volés », 4 novembre 2026. fr.euronews.com
- BCE, « Instant Payments Regulation », calendrier d'application du règlement (UE) 2024/886. ecb.europa.eu
- Manuel Valente, « Cyberattaque d'Arkéa : la crypto a refermé la fenêtre de rappel », Allnews, 13 novembre 2026. allnews.ch
- Anthropic, « Project Glasswing: An initial update », 22 mai 2026. anthropic.com
- Journal du Net, « NIS2 : l'Assemblée adopte enfin la transposition, et la réécrit contre l'avis du gouvernement », 13 novembre 2026. journaldunet.com
- BCE, communiqué sur le stress test de cyber-résilience 2024, 26 juillet 2024. bankingsupervision.europa.eu
Passer à l’action